KI & digitale Führung
Deepfake-Anweisungen im Unternehmen erkennen: So schützen Führungskräfte ihr Team
Deepfake-Anweisungen erkennen: So prüfst du Zahlungs-, Daten- und Zugriffsanweisungen sicher und schützt dein Team vor CEO-Fraud.
 KI-generiert
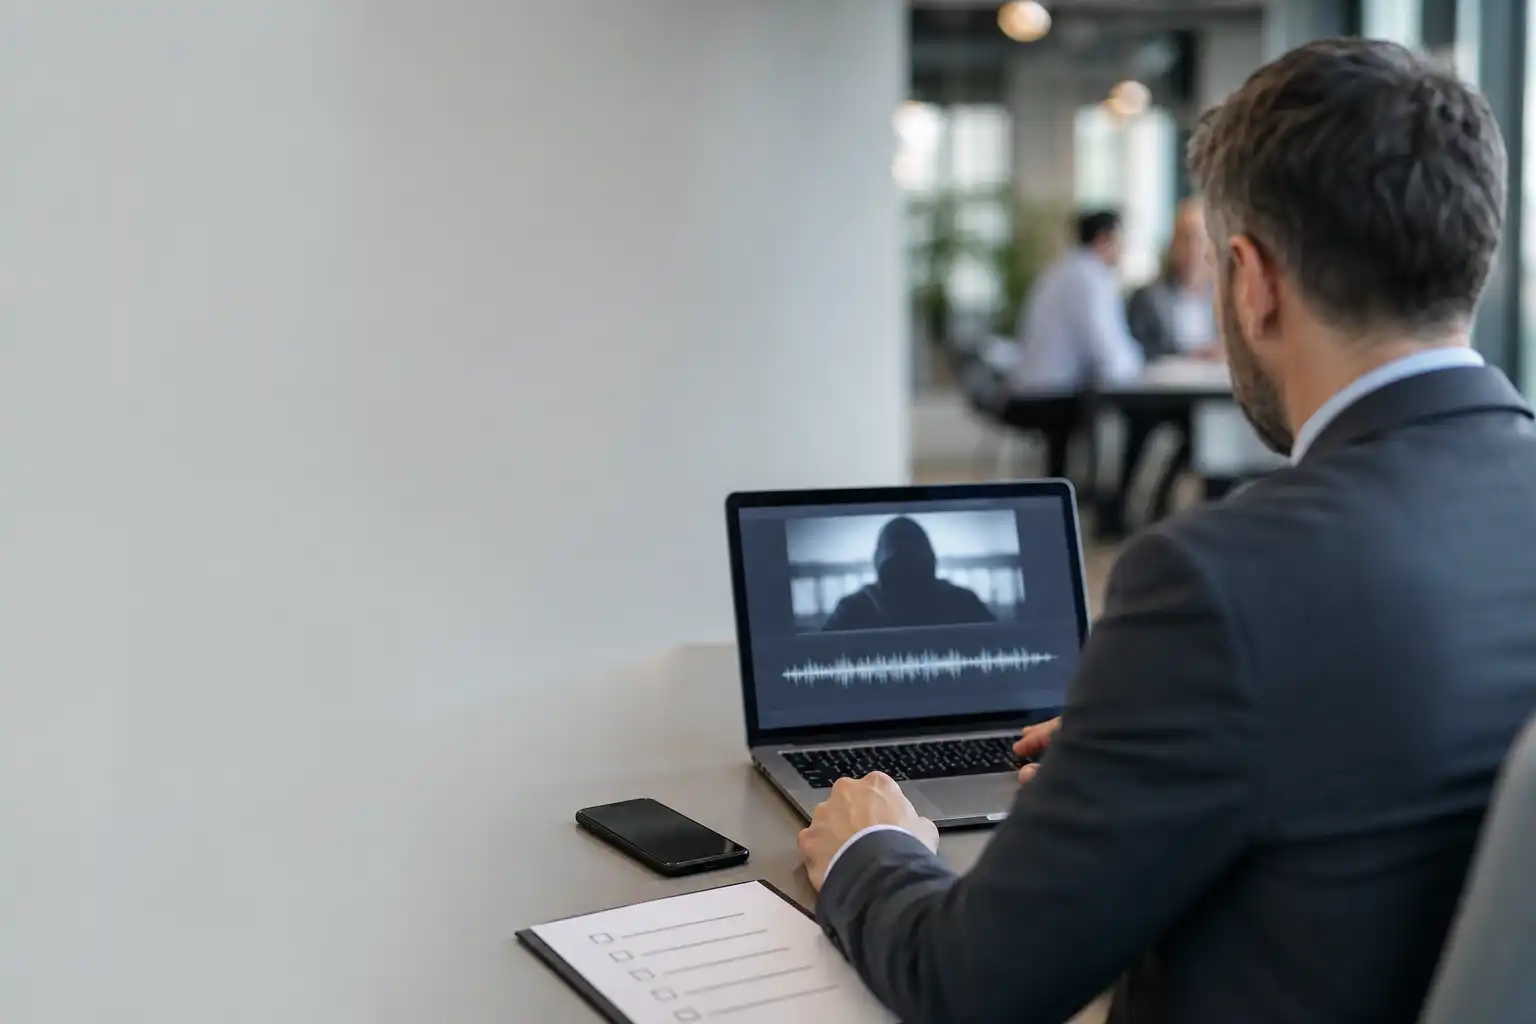
Montagmorgen, kurz vor einer wichtigen Zahlung: Eine Mitarbeiterin erhält einen Videoanruf ihres angeblichen Geschäftsführers. Stimme, Gesicht und Hintergrund wirken vertraut. Die Anweisung ist klar: Ein Lieferant müsse sofort auf ein neues Konto bezahlt werden, weil sonst ein Projekt stillstehe. Gleichzeitig trifft eine E-Mail mit den Kontodaten ein. Alles wirkt plausibel. Genau diese Kombination aus Zeitdruck, Autorität und täuschend echter Technik macht Deepfake-Angriffe so gefährlich.
Voice-Cloning, manipulierte Videoanrufe und KI-generierte E-Mails sind nicht nur ein Thema für die IT. Sie betreffen Führungskräfte unmittelbar, denn sie zielen auf Entscheidungen im Alltag: Geld überweisen, vertrauliche Daten teilen, Zugriffsrechte vergeben oder Sicherheitsregeln umgehen. Deine Aufgabe ist deshalb nicht, jedes technische Detail zu erkennen. Du musst mit deinem Team Routinen schaffen, die auch dann funktionieren, wenn eine Fälschung überzeugend aussieht.
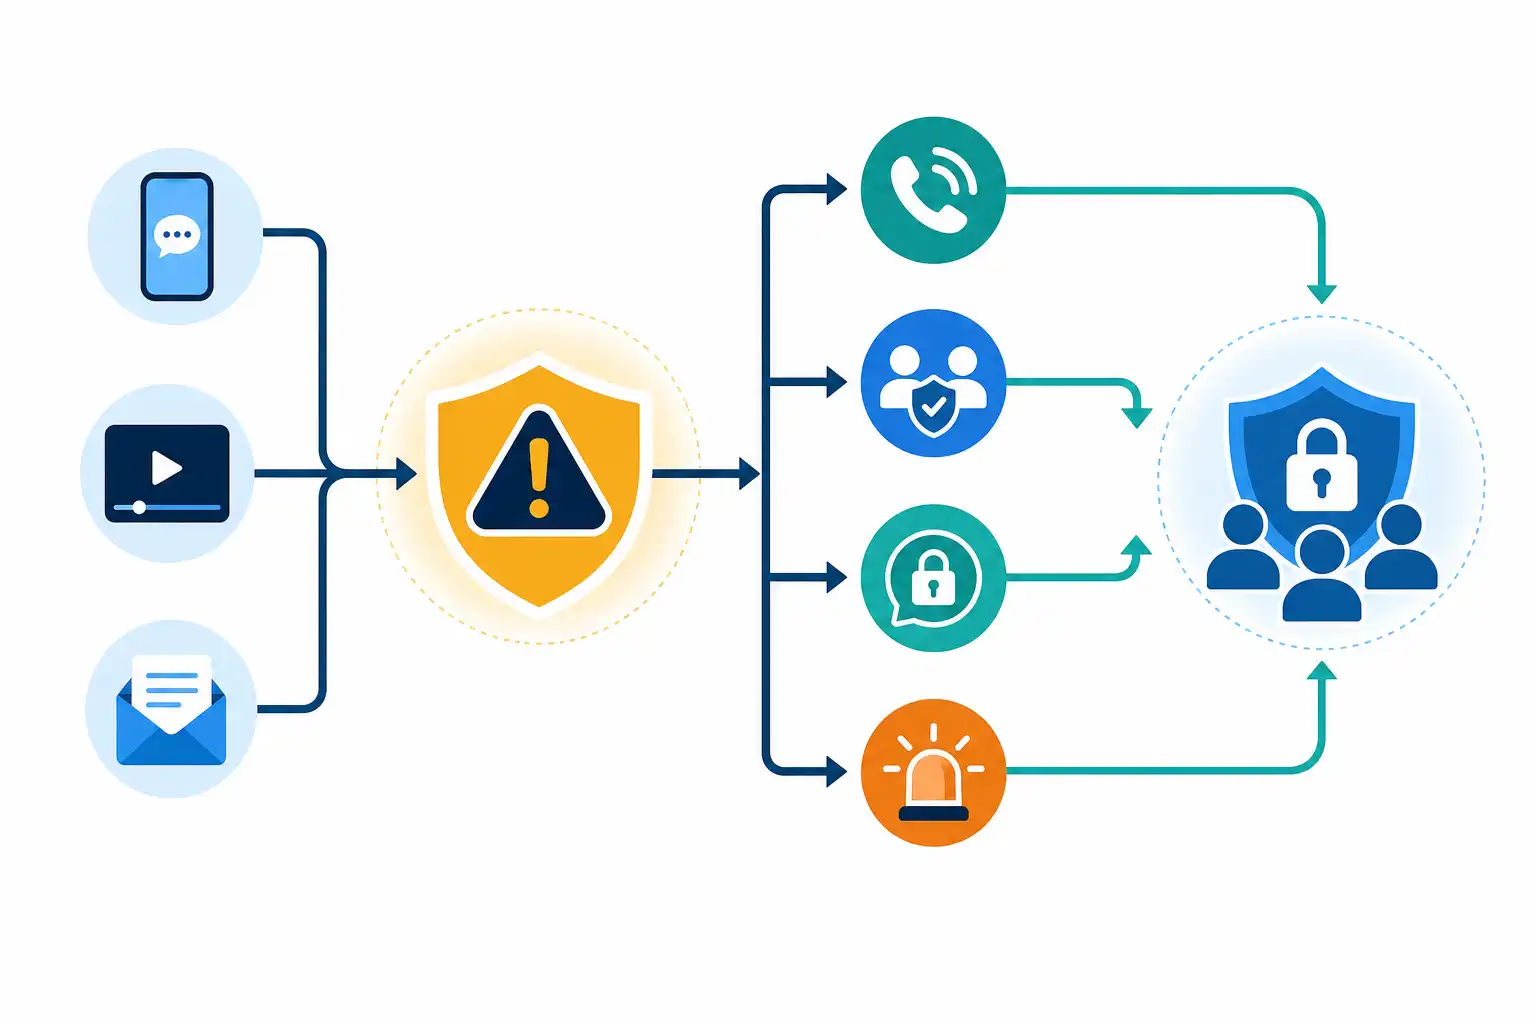
Infografik zu Deepfake-Anweisungen im Unternehmen erkennen: So schützen Führungskräfte ihr Team (KI-generiert).
Warum Deepfake-Anweisungen Führungskräfte besonders treffen
Angreifer suchen selten zufällig ausgewählte Personen aus. Sie nutzen öffentlich verfügbare Informationen über Unternehmen, Rollen, Projekte und Verantwortlichkeiten. Auf Webseiten, in sozialen Netzwerken, Podcasts oder aufgezeichneten Meetings finden sich Sprachproben, Bilder, Namen von Führungskräften und Hinweise auf aktuelle Vorhaben.
Daraus entstehen glaubwürdige Angriffsszenarien:
- Die angebliche Geschäftsführung fordert eine eilige Zahlung an einen neuen Empfänger.
- Ein vermeintlicher Bereichsleiter verlangt Personal-, Kunden- oder Vertragsdaten.
- Ein angeblicher IT-Verantwortlicher bittet um einen Sicherheitscode oder die Freigabe eines Kontos.
- Eine Führungskraft weist im Videoanruf an, eine übliche Kontrolle „ausnahmsweise“ zu überspringen.
- Eine E-Mail im Stil einer bekannten Person kündigt einen Anruf an und bereitet damit die Täuschung vor.
Der technische Realismus ist dabei nur ein Teil des Problems. Entscheidend ist die soziale Manipulation. Angreifer erzeugen Druck mit Formulierungen wie „streng vertraulich“, „nur du kannst das jetzt lösen“ oder „warte nicht auf die Freigabe“. Sie setzen darauf, dass Mitarbeitende hilfsbereit sind und Hierarchien respektieren.
Als Führungskraft setzt du deshalb einen klaren Maßstab: Dringlichkeit ist niemals ein Grund, Kontrollen zu umgehen. Im Gegenteil. Je höher der Druck, desto konsequenter muss die Prüfung sein.
Die wichtigste Regel: Authentisch ist nicht automatisch autorisiert
Selbst wenn eine Stimme echt klingt oder ein Videoanruf glaubwürdig wirkt, beantwortet das nur eine Frage: Wer könnte am anderen Ende sein? Es beantwortet nicht, ob die Anweisung sachlich korrekt, zulässig und abgestimmt ist.
Dein Team sollte daher zwei Prüfungen voneinander trennen:
| Prüffrage | Worum es geht | Sichere Reaktion |
|---|---|---|
| Ist die Person wirklich die, für die sie sich ausgibt? | Identität prüfen | Über einen bekannten, unabhängigen Kontaktweg rückbestätigen |
| Darf diese Person diese Anweisung geben? | Berechtigung und Prozess prüfen | Zuständigkeit, Freigabelimit und Vier-Augen-Prinzip beachten |
| Ist der Vorgang inhaltlich plausibel? | Risiko und Auffälligkeiten bewerten | Empfängerdaten, Anlass, Vertrag und Dokumentation prüfen |
Diese Trennung verhindert einen typischen Fehler: Mitarbeitende konzentrieren sich auf einzelne technische Auffälligkeiten und übersehen, dass der Vorgang selbst nicht zum üblichen Prozess passt. Eine Zahlung auf ein neues Konto, eine unerwartete Datenabfrage oder ein plötzliches Zugriffsrecht bleibt kritisch, auch wenn die anweisende Person tatsächlich erreichbar ist.
Auffällige Signale richtig einordnen
Deepfakes können kleine Unstimmigkeiten zeigen. Bei Stimmen sind es etwa unnatürliche Betonungen, ungewöhnliche Pausen oder eine auffällige Gleichförmigkeit. In Videos können Lippenbewegungen, Blickkontakt, Licht oder Übergänge im Bild merkwürdig wirken. KI-Mails enthalten manchmal ungewohnte Formulierungen, fehlerhafte Absenderadressen oder einen Stil, der nicht zur Person passt.
Solche Hinweise sind nützlich, aber sie reichen nicht als Sicherheitskonzept. Gute Fälschungen können diese Merkmale vermeiden. Umgekehrt kann auch ein echter Videoanruf wegen schlechter Verbindung oder Kameraqualität seltsam wirken.
Viel aussagekräftiger sind Verhaltenssignale:
- Die Anweisung kommt außerhalb des üblichen Ablaufs oder zu einer ungewöhnlichen Uhrzeit.
- Es wird außergewöhnliche Geheimhaltung verlangt.
- Die Person drängt auf sofortige Umsetzung.
- Bekannte Freigabewege sollen übersprungen werden.
- Bankverbindung, Zugangsdaten oder Empfängeradresse ändern sich plötzlich.
- Rückfragen werden abgewehrt oder als „unnötige Bürokratie“ dargestellt.
- Die anweisende Person möchte keinen Rückruf auf einer bekannten Nummer.
Ein einzelnes Signal kann harmlos sein. Treffen mehrere zusammen, gilt: Vorgang anhalten und unabhängig prüfen.
Die Prüfroute für Zahlungen, Daten und Zugriffe
Dein Team braucht keine komplizierte Sicherheitsanweisung für jeden Einzelfall. Es braucht eine kurze, verbindliche Prüfroute, die in Stresssituationen abrufbar bleibt. Bewährt hat sich ein Ablauf in vier Schritten.
1. Stoppen statt sofort handeln
Bei ungewöhnlichen oder folgenreichen Anweisungen wird nicht direkt ausgeführt. Das gilt besonders für Zahlungen, Änderungen von Kontodaten, Herausgabe vertraulicher Informationen, Passwort-Resets, neue Zugriffsrechte und die Installation von Software.
Ein Satz, den dein Team verwenden kann, lautet: „Ich prüfe die Anweisung kurz über den vorgesehenen Weg und melde mich dann.“ Damit gewinnt die Person Zeit, ohne einen Konflikt zu erzeugen.
2. Über einen unabhängigen Kanal bestätigen
Die Rückbestätigung darf nicht über denselben Kanal erfolgen, über den die Anweisung kam. Wer auf eine verdächtige Mail antwortet, ruft möglicherweise nur den Angreifer zurück. Wer im laufenden Videoanruf nachfragt, bekommt ebenfalls keine unabhängige Bestätigung.
Sicherer sind:
- Rückruf über eine im Unternehmensverzeichnis gespeicherte Nummer
- persönliche Ansprache im Büro oder über einen bekannten internen Kontakt
- Nachricht in einem bereits etablierten, geschützten Kommunikationskanal
- Rückfrage bei der vorgesehenen Vertretung oder einer zweiten verantwortlichen Person
Wichtig ist: Nutze keine Telefonnummer, keinen Link und keine Kontaktangabe aus der verdächtigen Nachricht.
3. Prozess und Inhalt prüfen
Bei Zahlungsanweisungen prüfst du zusätzlich, ob ein Auftrag, eine Rechnung und die erforderliche Freigabe vorliegen. Bei neuen Bankdaten sollte die Änderung nach einem festgelegten Verfahren bestätigt werden, beispielsweise über einen bekannten Ansprechpartner des Lieferanten.
Bei Datenanfragen prüfst du Zweck, Datenumfang, Berechtigung und sicheren Übermittlungsweg. „Schick mir schnell die Liste“ ist keine ausreichende Grundlage für die Weitergabe personenbezogener oder vertraulicher Informationen.
Bei Zugriffsanweisungen prüfst du Rolle, Notwendigkeit, Laufzeit und Genehmigung. Besonders kritisch sind Administratorrechte, Mehrfaktor-Codes und Änderungen an E-Mail-Weiterleitungen. Sie können weitere Angriffe ermöglichen.
4. Eskalieren und dokumentieren
Bleiben Zweifel, wird nicht geraten. Der Vorgang geht an die festgelegte Stelle, etwa an die direkte Führungskraft, Finanzverantwortliche, IT-Sicherheit oder Datenschutzverantwortliche. Die Eskalation muss ohne Zustimmung der vermeintlich anweisenden Person möglich sein.
Dokumentiere knapp, was passiert ist: Zeitpunkt, Kanal, Absender, Inhalt der Anweisung und bereits erfolgte Schritte. Verdächtige E-Mails, Chatverläufe oder Screenshots sollten gesichert werden. Das hilft bei der Bewertung und schützt andere Teams vor ähnlichen Versuchen.
So verankerst du die Routine im Team
Sicherheitsregeln scheitern oft nicht an fehlendem Wissen, sondern an unklaren Erwartungen. Wenn Mitarbeitende befürchten müssen, bei einer Rückfrage als langsam oder unflexibel zu gelten, steigt das Risiko. Du prägst die Kultur durch dein Verhalten.
Sage ausdrücklich: „Bei Geld, Daten und Zugängen ist Nachfragen professionell.“ Wiederhole diesen Satz in Teammeetings und mache deutlich, dass niemand negative Folgen befürchten muss, wenn er einen Vorgang stoppt.
Hilfreich ist eine kurze Teamvereinbarung:
- Keine Zahlung oder Änderung von Bankdaten ohne festgelegte Freigabe.
- Keine Weitergabe sensibler Daten aufgrund einer einzelnen Mail, Nachricht oder eines Anrufs.
- Keine Weitergabe von Passwörtern, Einmalcodes oder Mehrfaktor-Bestätigungen.
- Keine Ausnahme von Kontrollen allein wegen behaupteter Dringlichkeit.
- Jede Unsicherheit wird sofort angesprochen und an die richtige Stelle weitergegeben.
Übe kritische Situationen außerdem realitätsnah. Besprich in einer Teamrunde ein Beispiel: Eine vermeintliche Führungskraft bittet im Videoanruf um einen vertraulichen Export. Frage dann nicht nur: „Woran erkennt ihr den Deepfake?“ Frage vor allem: „Welchen Prozess löst diese Anfrage bei uns aus?“ So trainierst du Handlungssicherheit statt bloßer Skepsis.
Passende Seminare und Termine zur digitalen Führung, Kommunikation und sicheren Entscheidungsfindung findest du bei uns auf cmt.de.
Was du nach einem erfolgreichen oder beinahe erfolgreichen Angriff tust
Wenn bereits eine Zahlung angestoßen, Daten versendet oder ein Zugang freigegeben wurde, zählt schnelles Handeln. Informiere sofort die zuständigen internen Stellen. Bei Zahlungen sollte der Zahlungsdienstleister unverzüglich eingebunden werden. Bei möglichen Zugangsdaten oder Codes muss die IT den betroffenen Zugang prüfen, absichern und gegebenenfalls zurücksetzen.
Wichtig ist eine sachliche Fehlerkultur. Die betroffene Person sollte nicht bloßgestellt werden. Angreifer nutzen gezielt menschliche Eigenschaften wie Hilfsbereitschaft, Loyalität und Verantwortungsgefühl. Wenn Mitarbeitende Angst vor Schuldzuweisungen haben, melden sie Vorfälle später. Das verschlechtert die Lage.
Besprich nach dem Vorfall, welche Schutzschicht gefehlt hat: War der Freigabeprozess unklar? Gab es keine bekannte Rückrufnummer? Wurde Dringlichkeit zu stark belohnt? Leite daraus konkrete Verbesserungen ab und teile die Erkenntnisse mit dem Team.
Deepfake-Schutz beginnt nicht mit der perfekten Erkennungstechnologie. Er beginnt mit einer Führungsroutine, die kritische Anweisungen verlässlich bremst, unabhängig bestätigt und sauber eskaliert. So schützt du nicht nur Geld, Daten und Systeme, sondern gibst deinem Team die Sicherheit, auch unter Druck richtig zu handeln.
Nächster Schritt
Passenden Kurs zu KI-Führung finden.
Feste Termine, erfahrene Trainer, bundesweit als Präsenz oder Live-Online und mit Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen