KI & digitale Führung
Vibe Coding im Unternehmen sicher steuern: Fachbereichs-Apps mit KI verantwortungsvoll ermöglichen
Vibe Coding im Unternehmen sicher steuern: So ermöglichst du Fachbereichs-Apps mit KI, ohne Daten, Sicherheit und Verantwortung zu gefährden.
 KI-generiert
Eine Kollegin aus dem Vertrieb zeigt dir stolz einen kleinen KI-gestützten Assistenten: Er fasst Kundennotizen zusammen, erstellt Gesprächsvorbereitungen und überträgt Aufgaben in eine Übersicht. Entwickelt hat sie ihn an zwei Nachmittagen mit einem KI-Tool, ohne klassische Programmiererfahrung. Kurz darauf fragt der Datenschutzbeauftragte, welche Kundendaten dabei verarbeitet werden, und die IT stellt fest, dass niemand den Zugang, die Berechtigungen oder den laufenden Betrieb geregelt hat. Genau hier beginnt Führungsarbeit beim Vibe Coding.
Vibe Coding beschreibt das Erstellen von Anwendungen, Automatisierungen und Prototypen mithilfe generativer KI. Mitarbeitende formulieren ihre Anforderungen in natürlicher Sprache, lassen sich Code, Datenmodelle oder Oberflächen erzeugen und testen die Ergebnisse direkt. Das senkt die technische Einstiegshürde erheblich. Gleichzeitig entstehen neue Risiken, wenn aus einem persönlichen Helfer unbemerkt eine Anwendung wird, auf die sich ein ganzes Team verlässt.
Die richtige Antwort ist nicht, jede Eigeninitiative zu stoppen. Wer Vibe Coding pauschal verbietet, verlagert es oft in informelle Kanäle. Sinnvoller ist ein klarer Rahmen: Was dürfen Mitarbeitende ausprobieren? Welche Daten sind tabu? Wann muss die IT eingebunden werden? Und wer trägt die Verantwortung, wenn ein Tool produktiv genutzt wird?
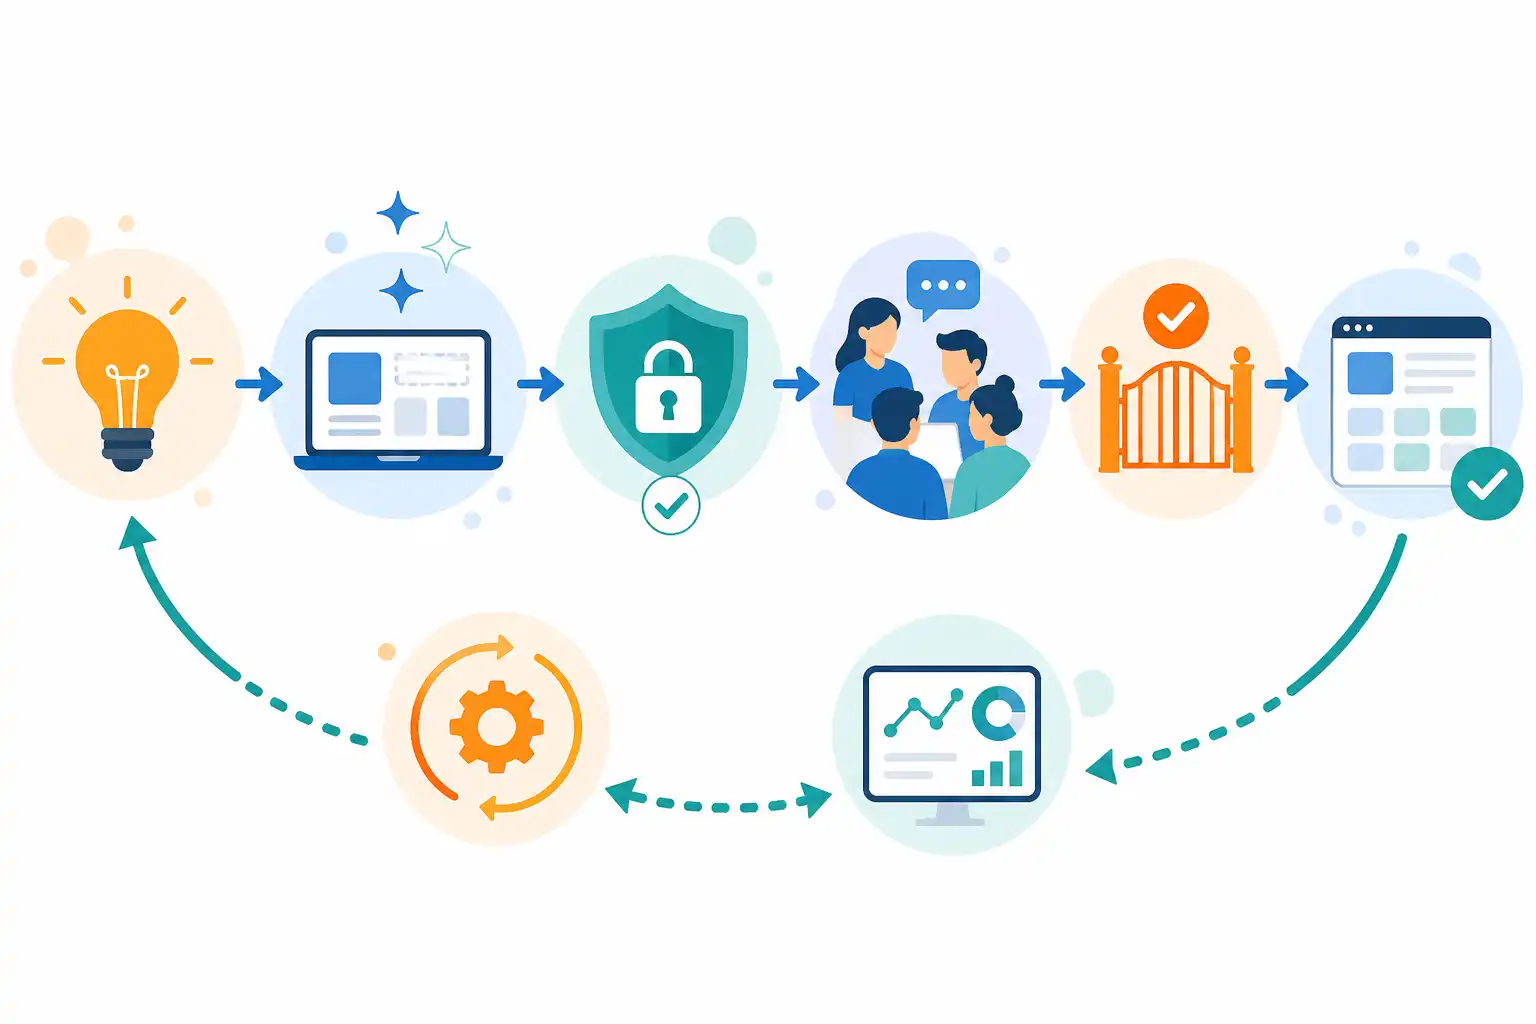
Infografik zu Vibe Coding im Unternehmen sicher steuern: Fachbereichs-Apps mit KI verantwortungsvoll ermöglichen (KI-generiert).
Warum Vibe Coding Führung braucht
Fachbereiche kennen ihre Probleme meist genauer als zentrale Entwicklungsteams. Sie sehen wiederkehrende Arbeitsschritte, Medienbrüche und unnötige Wartezeiten unmittelbar im Alltag. KI kann ihnen helfen, einfache Lösungen schnell zu entwerfen: eine Vorlage für Angebotsprüfungen, eine Automatisierung für interne Anfragen oder einen Prototyp für die Planung von Kapazitäten.
Das Potenzial ist groß, doch KI-generierter Code ist keine Garantie für korrekte oder sichere Software. Eine Anwendung kann plausibel aussehen und dennoch Fehler enthalten. Typische Schwachstellen sind:
- Zugangsdaten, die direkt im Code stehen
- unklare oder zu weitreichende Zugriffsrechte
- ungeschützte Schnittstellen zu internen Systemen
- fehlerhafte Berechnungen oder unvollständige Prüfungen
- Abhängigkeit von einer einzelnen Person
- ungeklärte Verarbeitung personenbezogener oder vertraulicher Daten
- fehlende Dokumentation für Wartung, Änderungen und Störungen
Als Führungskraft musst du nicht jede technische Entscheidung selbst beurteilen. Deine Aufgabe ist es, den Rahmen zu setzen, Zuständigkeiten zu klären und dafür zu sorgen, dass nützliche Ideen den Weg in einen sicheren Betrieb finden. Das ähnelt dem Umgang mit anderen KI-Anwendungen: Auch bei Schatten-KI im Team erkennen und sicher nutzen geht es darum, Transparenz und sichere Arbeitswege zu schaffen, statt Nutzung nur zu sanktionieren.
Drei Nutzungsklassen schaffen Orientierung
Nicht jede mit KI erstellte Lösung braucht denselben Prüfaufwand. Eine einfache Einteilung hilft Teams, früh zu erkennen, welche Regeln gelten. Entscheidend sind dabei Datenart, Reichweite, Einfluss auf Entscheidungen und technische Anbindung.
| Nutzungsklasse | Typische Beispiele | Anforderungen |
|---|---|---|
| Persönlicher Entwurf | Textvorlage, lokale Rechenhilfe mit Testdaten, Klickprototyp | Keine vertraulichen Daten, keine produktive Schnittstelle, Nutzung nur durch die erstellende Person |
| Teamwerkzeug | Aufgabenübersicht, interne Wissenssuche, einfache Workflow-Automatisierung | Fachliche Prüfung, benannte verantwortliche Person, dokumentierte Datenquellen und Zugriffe |
| Produktive Anwendung | Tool mit Kundendaten, Personalbezug, Systemzugriff oder entscheidungsrelevanter Funktion | IT- und Sicherheitsprüfung, Datenschutzklärung, geregelter Betrieb, Freigabe vor Einsatz |
Diese Kategorien müssen nicht kompliziert sein. Wichtig ist, dass Mitarbeitende sie verstehen und in wenigen Minuten anwenden können. Kommuniziere deshalb klare Beispiele aus eurem Arbeitsalltag. Ein lokaler Prototyp mit erfundenen Daten ist etwas anderes als ein Tool, das Daten aus CRM, Personalverwaltung oder Finanzsystemen verarbeitet.
Besonders aufmerksam solltest du werden, wenn ein Tool Empfehlungen für Menschen abgibt, Prioritäten automatisch setzt oder Entscheidungen vorbereitet. Dann müssen Kriterien, Datenqualität und menschliche Kontrolle besonders klar geregelt sein. Der Beitrag KI-Ergebnisse im Team prüfen: Qualität und Verantwortung sichern zeigt, warum überzeugende KI-Ausgaben niemals die fachliche Prüfung ersetzen.
Daten zuerst klären, nicht erst nach dem Prototypen
Viele Risiken entstehen, weil die technische Umsetzung schneller beginnt als die Frage nach den Daten. Lege deshalb eine einfache Grundregel fest: Echte personenbezogene, vertrauliche oder geschäftskritische Daten kommen nur in freigegebene Werkzeuge und Prozesse.
Dazu gehören etwa Kundendaten, Bewerbungsunterlagen, Gesundheitsinformationen, Vertragsinhalte, Zugangsdaten, interne Kennzahlen und nicht veröffentlichte Produktinformationen. Auch wenn ein KI-Tool verspricht, Eingaben nicht zum Training zu verwenden, beantwortet das nicht automatisch alle Fragen zu Speicherung, Zugriffen, Auftragsverarbeitung und Speicherort.
Für frühe Tests reichen oft anonymisierte, gekürzte oder vollständig fiktive Daten. Das ist kein Hindernis für Innovation, sondern ein sinnvoller erster Schritt. Erst wenn der Nutzen erkennbar ist, lohnt sich die Prüfung für reale Daten und eine mögliche Integration.
Frage bei jeder Idee kurz nach:
- Welche Daten verarbeitet das Tool?
- Sind darunter personenbezogene, vertrauliche oder besonders schützenswerte Informationen?
- Wo werden Daten gespeichert und verarbeitet?
- Wer kann die Daten sehen, verändern oder exportieren?
- Welche Systeme werden angebunden?
- Was passiert mit den Daten, wenn das Tool nicht mehr genutzt wird?
Für Führungskräfte ist es hilfreich, KI-Nutzung nicht als rein technische Frage zu behandeln. Wenn Teams verstehen, welche Informationen sensibel sind und warum, treffen sie im Alltag bessere Entscheidungen. Wie du die nötige Kompetenz systematisch aufbaust, erläutern wir in KI-Kompetenz nach EU AI Act aufbauen: Praxisleitfaden für Führungskräfte.
Freigaben einfach, sichtbar und risikoorientiert gestalten
Ein Freigabeprozess darf nicht so schwerfällig sein, dass Mitarbeitende ihn umgehen. Er sollte aber zuverlässig verhindern, dass ungeprüfte Prototypen versehentlich in den Arbeitsalltag übergehen. Bewährt hat sich ein kurzer Meldeweg mit klaren Kriterien.
Für Teamwerkzeuge und produktive Anwendungen sollte ein kompaktes Steckbrief-Dokument reichen. Darin stehen Zweck, Nutzende, Datenarten, verwendete KI- und Entwicklungswerkzeuge, Schnittstellen, verantwortliche Person und gewünschter Einsatzbereich. Die IT, Informationssicherheit und bei Bedarf Datenschutz oder Fachverantwortliche prüfen nur die Punkte, die für das jeweilige Risiko relevant sind.
Formuliere außerdem klar, was eine Freigabe auslöst. Das kann der Fall sein, wenn ein Tool:
- von mehreren Personen verwendet wird
- auf interne Systeme zugreift
- personenbezogene oder vertrauliche Daten verarbeitet
- Entscheidungen, Priorisierungen oder Bewertungen beeinflusst
- regelmäßig wiederkehrende Prozesse automatisiert
- außerhalb eines kontrollierten Testbereichs eingesetzt wird
Eine Freigabe ist kein Misstrauensvotum gegen die erstellende Person. Sie schützt das Team und sorgt dafür, dass eine gute Idee langfristig nutzbar bleibt. Gerade bei KI-gestützten Automatisierungen sollte zusätzlich geklärt werden, welche Aufgaben die Anwendung ausführt und an welchen Stellen Menschen prüfen oder eingreifen müssen. Dazu passt auch unser Beitrag KI-Agenten im Team einsetzen: Aufgaben automatisieren, Verantwortung klar regeln.
Ownership regeln: Ein Tool braucht mehr als eine Erstellerin oder einen Ersteller
Der häufigste Betriebsfehler ist nicht unbedingt ein technischer Defekt, sondern fehlende Verantwortlichkeit. Eine Person baut ein nützliches Tool, wechselt die Rolle oder verlässt das Unternehmen, und niemand weiß, wie es funktioniert, welche Zugänge bestehen oder wie Fehler behoben werden.
Lege deshalb für jede gemeinsam genutzte Anwendung mindestens diese Rollen fest:
- Fachliche Verantwortung: Sie definiert Zweck, Anforderungen und fachliche Richtigkeit.
- Technische Verantwortung: Sie kümmert sich um Betrieb, Zugänge, Änderungen und technische Dokumentation.
- Freigabeverantwortung: Sie entscheidet, ob das Tool für den vorgesehenen Einsatz akzeptiert ist.
- Nutzende: Sie melden Fehler, nutzen das Tool nur im freigegebenen Rahmen und prüfen Ergebnisse.
In kleinen Teams kann eine Person mehrere Rollen übernehmen. Entscheidend ist, dass die Zuordnung sichtbar ist und nicht nur in einem Chatverlauf existiert. Halte außerdem fest, wo der Code liegt, wie Zugänge verwaltet werden, welche Abhängigkeiten bestehen und wie ein Tool abgeschaltet werden kann.
Sicherheit und Qualität praktisch absichern
Du brauchst keine vollständige Softwareentwicklungsorganisation, um grundlegende Standards einzuführen. Starte mit wenigen verbindlichen Regeln, die wirklich eingehalten werden. Dazu gehören getrennte Test- und Produktivumgebungen, keine Zugangsdaten im Quelltext, möglichst geringe Berechtigungen und ein nachvollziehbarer Ort für Code und Dokumentation.
Bei KI-generiertem Code kommt eine weitere Regel hinzu: Änderungen dürfen nicht allein deshalb übernommen werden, weil sie auf den ersten Blick funktionieren. Es braucht mindestens einen fachlichen Test mit typischen Fällen, Grenzfällen und erkennbar falschen Eingaben. Bei höherem Risiko sollte eine fachkundige Person den Code und die Sicherheitsaspekte prüfen.
Diese Checkliste eignet sich vor der produktiven Nutzung:
- Der Zweck und der Nutzen des Tools sind verständlich beschrieben.
- Es gibt eine benannte fachliche und technische Verantwortung.
- Datenarten, Speicherorte und Zugriffsrechte sind geklärt.
- Zugangsdaten werden nicht im Code oder in frei zugänglichen Dateien gespeichert.
- Testfälle prüfen normale Eingaben, Fehlerfälle und unvollständige Daten.
- Ergebnisse mit Auswirkungen auf Menschen oder Entscheidungen werden menschlich geprüft.
- Es gibt eine kurze Anleitung für Nutzende.
- Änderungen und Störungen können nachvollzogen werden.
- Das Tool kann bei Problemen kurzfristig deaktiviert werden.
Innovation sichtbar machen und aus Erfahrungen lernen
Vibe Coding entfaltet seinen Nutzen, wenn gute Lösungen nicht in einzelnen Teams verborgen bleiben. Schaffe einen regelmäßigen Austausch, etwa eine kurze Demo-Runde oder einen internen Ideenkanal. Dort können Mitarbeitende zeigen, welches Problem sie gelöst haben, welche Grenzen sie entdeckt haben und was andere daraus übernehmen können.
Achte darauf, nicht nur fertige Erfolge zu würdigen. Auch ein verworfener Prototyp kann wertvoll sein, wenn er früh zeigt, dass Daten fehlen, ein Prozess unklar ist oder ein Sicherheitsrisiko besteht. So entsteht eine Lernkultur, in der Teams verantwortungsvoll experimentieren können. Psychologische Sicherheit hilft dabei erheblich, denn Mitarbeitende müssen Unsicherheiten und Fehler offen ansprechen dürfen. Mehr dazu findest du in unserem Beitrag Psychologische Sicherheit im Team schaffen.
Vibe Coding ist weder ein Ersatz für professionelle Softwareentwicklung noch bloß ein kurzlebiger Trend. Es ist eine neue Form, fachliche Ideen schnell sichtbar und testbar zu machen. Deine Aufgabe als Führungskraft besteht darin, Tempo und Verantwortung zusammenzubringen: Raum für Experimente, klare Grenzen für sensible Daten, passende Prüfungen und eindeutige Ownership.
Passende Seminare und Termine zu KI, digitaler Führung und Management findest du bei uns auf cmt.de.
Nächster Schritt
Passenden Kurs zu KI-Führung finden.
Feste Termine, erfahrene Trainer, bundesweit als Präsenz oder Live-Online und mit Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen
Mehr aus KI-Führung
-
 KI KI-Chatbots im Kundenservice kennzeichnen: Transparenzpflichten praxissicher umsetzen 8 Min. Lesezeit
-
 KI KI-Inventar im Unternehmen erstellen: Tools, Risiken und Verantwortlichkeiten im Blick behalten 8 Min. Lesezeit
-
 KI Mitarbeitende führen, die KI besser nutzen als die Führungskraft 8 Min. Lesezeit